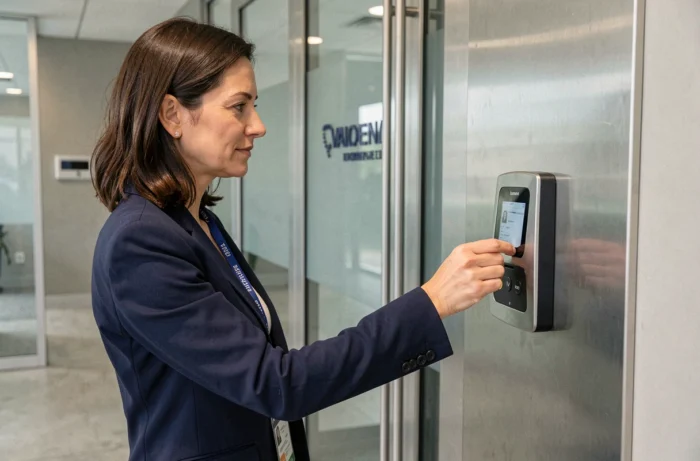
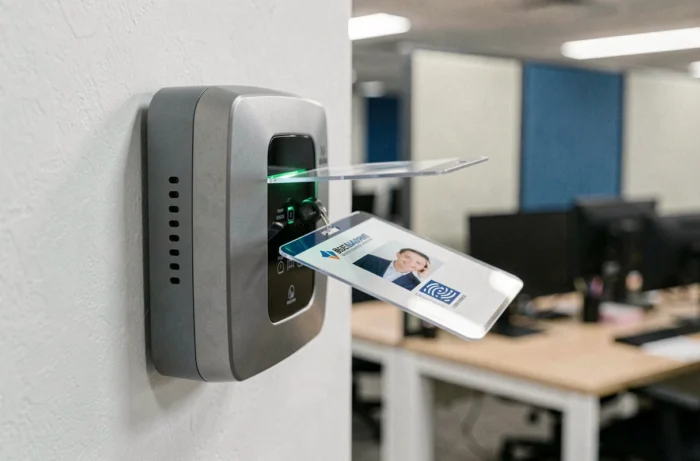
O crachá de acesso profissional se tornou um reflexo diário para milhões de funcionários. Por trás desse gesto aparentemente trivial, existe um dispositivo técnico cujas ramificações tocam na segurança física, na conformidade regulatória e na convergência com os ecossistemas digitais. Compreender como o controle de acesso por crachá protege os locais profissionais implica examinar o que acontece entre a apresentação do crachá e o destravamento da porta.
Identificadores móveis e Google Wallet: o que o crachá físico não diz mais
Os artigos especializados detalham longamente os crachás RFID, MIFARE ou magnéticos. Eles silenciam sobre uma mutação em curso: a desmaterialização do identificador de acesso no smartphone. Segundo o relatório “2024 State of Physical Access Control” da HID Global, 39% das organizações já utilizam identidades móveis. As soluções sem contato e o acesso móvel estão no topo das tendências do setor.
Em abril de 2024, a HID anunciou com vários parceiros (Smart Spaces, Cohesion) o suporte a identificadores profissionais no Google Wallet. Funcionários, locatários e visitantes agora podem armazenar seu crachá de acesso na mesma carteira digital que seu cartão bancário. Essa convergência modifica a lógica de implantação: em vez de emitir um crachá físico para cada novo chegado, o administrador envia um identificador criptografado para o telefone do colaborador.
Para os gerentes de sites multiusuários (prédios comerciais, espaços de coworking), o controle de acesso por crachá não se limita mais ao suporte plástico. O crachá móvel reduz os custos de substituição em caso de perda e permite uma revogação instantânea à distância, sem a necessidade de recuperar um objeto físico.
Segmentação de áreas e rastreabilidade: o verdadeiro mecanismo de segurança
Um crachá não protege um edifício apenas por sua simples existência. A segurança repousa na granularidade dos direitos atribuídos a cada identificador e na capacidade do sistema de registrar cada passagem.
Direitos de acesso por perfil e por faixa horária
O software de gestão central associa cada crachá (físico ou móvel) a um perfil: funcionário permanente, prestador de serviços, visitante ocasional. Cada perfil abre apenas as portas correspondentes às suas missões, nos horários definidos. Um técnico de manutenção acessa a sala técnica, mas não a sala de servidores. Um visitante passa pela recepção, mas não pelos andares de escritórios.
Essa segmentação de áreas reduz a superfície de exposição em caso de intrusão. Um crachá roubado ou clonado só dá acesso a um perímetro restrito, não a todo o site.
Registros de eventos e reconstrução de incidentes
Cada passagem em frente a um leitor gera uma linha datada no sistema: identificador, porta, hora, resultado (autorizado ou negado). Esses registros servem a várias finalidades:
- Reconstruir um percurso em caso de roubo, degradação ou acidente de trabalho, cruzando os dados com a vigilância por vídeo
- Detectar anomalias comportamentais, como tentativas de acesso repetidas em uma área não autorizada ou passagens em horários incomuns
- Fornecer provas utilizáveis durante uma investigação interna ou judicial, desde que a conservação dos dados respeite o quadro legal
Restrições RGPD e CNIL sobre os dados de crachagem
Os logs de crachagem constituem dados pessoais no sentido do RGPD, uma vez que permitem localizar um indivíduo identificado no tempo e no espaço. Esse ponto gera obrigações concretas que os retornos de campo mostram ainda mal aplicadas em pequenas estruturas.
A CNIL regula estritamente o uso da biometria nas empresas (impressões digitais, reconhecimento facial). Para o crachá clássico ou móvel, as exigências recaem sobre a duração da conservação dos registros, a proporcionalidade do dispositivo em relação à finalidade de segurança e a informação prévia dos funcionários.
Um sistema de crachá instalado sem registro de tratamento nem informação dos funcionários expõe a empresa a sanções. Os dados de crachagem não devem ser usados para o controle do tempo de trabalho se essa não for a finalidade declarada, mesmo que tecnicamente o sistema o permita.
Falhas comuns no controle de acesso por crachá nas empresas
O crachá, seja físico ou desmaterializado, só protege na medida em que os procedimentos humanos o acompanham. Várias falhas recorrentes limitam a eficácia real do dispositivo.
O tailgating continua sendo o problema mais frequente: uma pessoa não autorizada segue um colaborador legítimo através de uma porta aberta, sem apresentar um crachá. Os torniquetes ou portas de segurança reduzem esse risco, mas seu custo e seu tamanho os reservam para os acessos principais.
- Crachás não desativados após uma saída: sem um procedimento de desativação imediata ligado aos recursos humanos, um ex-funcionário mantém um acesso funcional por dias, às vezes semanas
- Portas mantidas abertas por conveniência (calço, bloqueio mecânico), o que anula toda a cadeia de controle eletrônico
- Ausência de supervisão das alertas: um sistema que registra tentativas de acesso negadas sem que ninguém consulte os registros não produz segurança ativa
Os dados disponíveis não permitem quantificar precisamente a parte de incidentes relacionados a essas negligências em comparação com falhas tecnológicas puras. Os retornos de campo divergem sobre esse ponto, mas a maioria dos profissionais de segurança coloca o fator humano muito à frente da falha material.
Critérios de escolha entre crachá RFID, MIFARE e crachá móvel
A escolha da tecnologia de identificação depende do nível de segurança desejado e da infraestrutura existente. Os crachás RFID de baixa frequência (125 kHz) são os menos caros, mas também os mais fáceis de duplicar. A tecnologia MIFARE DESFire, que funciona em alta frequência com criptografia AES, oferece uma resistência ao clonagem significativamente superior.
O crachá móvel (NFC ou Bluetooth) adiciona uma camada de segurança relacionada ao bloqueio do próprio smartphone. Um telefone roubado protegido por biometria ou código PIN é mais difícil de explorar do que um crachá plástico encontrado em um estacionamento. Por outro lado, o crachá móvel depende da bateria do telefone e da compatibilidade do leitor instalado.
Para um site existente equipado com leitores antigos, a migração para o móvel muitas vezes impõe uma substituição parcial do parque de leitores. O custo dessa transição varia bastante de acordo com o número de pontos de acesso e a fiação existente.
A segurança de um site profissional por crachá depende menos da tecnologia escolhida do que da rigorosidade dos procedimentos que a cercam: desativação rápida, supervisão das alertas, segmentação precisa dos direitos. Um sistema tecnicamente eficiente sem governança clara deixa tantas brechas quanto uma fechadura tradicional com chave.