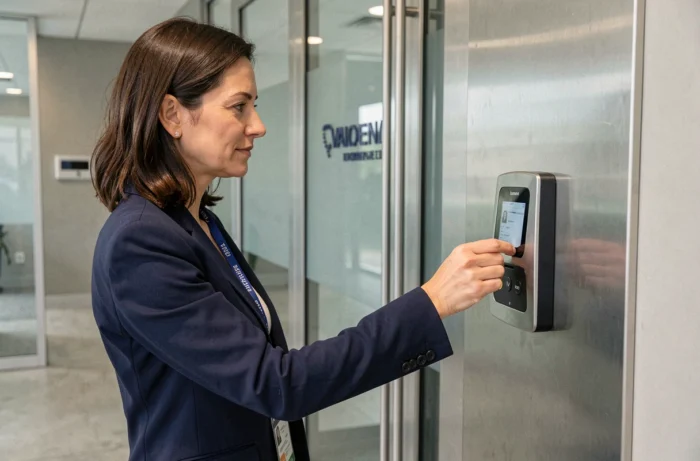
Der professionelle Zugangsausweis ist für Millionen von Arbeitnehmern zu einem täglichen Reflex geworden. Hinter dieser harmlosen Geste verbirgt sich ein technisches System, dessen Auswirkungen die physische Sicherheit, die Einhaltung von Vorschriften und die Konvergenz mit digitalen Ökosystemen betreffen. Zu verstehen, wie die Zugangskontrolle durch Ausweise die Geschäftsräume sichert, erfordert eine Untersuchung dessen, was zwischen der Präsentation des Ausweises und dem Öffnen der Tür geschieht.
Mobile Identifikatoren und Google Wallet: Was der physische Ausweis nicht mehr sagt
Fachartikel erläutern ausführlich RFID-, MIFARE- oder Magnetausweise. Sie verschweigen jedoch eine laufende Veränderung: die Digitalisierung des Zugangsausweises im Smartphone. Laut dem Bericht “2024 State of Physical Access Control” von HID Global, nutzen bereits 39 % der Organisationen mobile Identitäten. Kontaktlose Lösungen und mobiler Zugang stehen an der Spitze der Branchentrends.
Im April 2024 kündigte HID zusammen mit mehreren Partnern (Smart Spaces, Cohesion) die Unterstützung von professionellen Identifikatoren in Google Wallet an. Mitarbeiter, Mieter und Besucher können nun ihren Zugangsausweis im selben digitalen Wallet wie ihre Bankkarte speichern. Diese Konvergenz verändert die Logik des Rollouts: Anstatt für jeden neuen Mitarbeiter einen physischen Ausweis auszustellen, überträgt der Administrator einen verschlüsselten Identifikator auf das Telefon des Mitarbeiters.
Für die Betreiber von Mehrbenutzerstandorten (Bürogebäude, Coworking-Spaces) beschränkt sich die Zugangskontrolle durch Ausweise daher nicht mehr auf das Plastikschild. Der mobile Ausweis reduziert die Kosten für den Ersatz im Falle eines Verlusts und ermöglicht eine sofortige, remote Widerrufung, ohne einen physischen Gegenstand zurückzuholen.
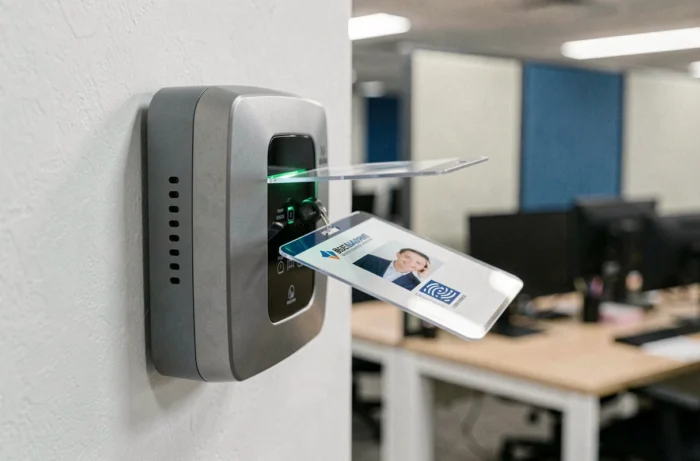
Segmentierung der Zonen und Rückverfolgbarkeit: Der wahre Mechanismus der Sicherung
Ein Ausweis sichert ein Gebäude nicht durch seine bloße Existenz. Die Sicherheit beruht auf der Granularität der Rechte, die jedem Identifikator zugewiesen sind, und auf der Fähigkeit des Systems, jeden Zugang zu protokollieren.
Zugangsrechte nach Profil und Zeitfenster
Die zentrale Verwaltungssoftware verknüpft jeden Ausweis (physisch oder mobil) mit einem Profil: festangestellter Mitarbeiter, Dienstleister, Gelegenheitsbesucher. Jedes Profil öffnet nur die Türen, die seinen Aufgaben und den festgelegten Zeiten entsprechen. Ein Wartungstechniker hat Zugang zum Technikraum, aber nicht zum Serverraum. Ein Besucher betritt die Rezeption, aber nicht die Büroetagen.
Diese Segmentierung der Zonen reduziert die Angriffsfläche im Falle eines Eindringens. Ein gestohlener oder geklonter Ausweis gewährt nur Zugang zu einem eingeschränkten Bereich, nicht zum gesamten Gelände.
Ereignisprotokolle und Rekonstruktion von Vorfällen
Jeder Zugang vor einem Leser erzeugt einen zeitgestempelten Eintrag im System: Identifikator, Tür, Uhrzeit, Ergebnis (genehmigt oder abgelehnt). Diese Protokolle dienen mehreren Zwecken:
- Rekonstruktion eines Ablaufs im Falle von Diebstahl, Beschädigung oder Arbeitsunfällen, durch Verknüpfung der Daten mit der Videoüberwachung
- Erkennung von Verhaltensanomalien, wie wiederholte Zugriffsversuche auf einen nicht autorisierten Bereich oder Zugänge zu ungewöhnlichen Zeiten
- Bereitstellung verwertbarer Beweise bei internen oder gerichtlichen Ermittlungen, vorausgesetzt, die Datenaufbewahrung entspricht dem gesetzlichen Rahmen
RGPD- und CNIL-Vorgaben zu Ausweisdaten
Die Protokolle der Ausweisnutzung stellen personenbezogene Daten im Sinne der RGPD dar, da sie es ermöglichen, eine identifizierte Person zeitlich und räumlich zu lokalisieren. Dieser Punkt führt zu konkreten Verpflichtungen, die aus den Rückmeldungen aus der Praxis zeigen, dass sie in kleinen Strukturen oft schlecht umgesetzt werden.
Die CNIL regelt die Nutzung von Biometrie im Unternehmen (Fingerabdrücke, Gesichtserkennung) streng. Für den klassischen oder mobilen Ausweis beziehen sich die Anforderungen auf die Dauer der Aufbewahrung der Protokolle, die Verhältnismäßigkeit des Systems im Hinblick auf den Sicherheitszweck und die vorherige Information der Mitarbeiter.
Ein installiertes Ausweissystem ohne Verarbeitungsregister oder Information der Mitarbeiter setzt das Unternehmen Sanktionen aus. Die Ausweisdaten dürfen nicht zur Kontrolle der Arbeitszeit verwendet werden, wenn dies nicht der erklärte Zweck ist, auch wenn das System dies technisch ermöglicht.
Häufige Schwächen der Zugangskontrolle durch Ausweise im Unternehmen
Der Ausweis, ob physisch oder digital, schützt nur, solange die menschlichen Verfahren eingehalten werden. Mehrere wiederkehrende Schwächen schränken die tatsächliche Effektivität des Systems ein.
Das Tailgating bleibt das häufigste Problem: Eine nicht autorisierte Person folgt einem legitimen Mitarbeiter durch eine offene Tür, ohne einen Ausweis vorzulegen. Drehkreuze oder Rückschlagssperren verringern dieses Risiko, aber ihre Kosten und ihr Platzbedarf beschränken sie auf die Hauptzugänge.
- Nicht deaktivierte Ausweise nach einem Ausscheiden: Ohne sofortige Deaktivierungsverfahren in Verbindung mit der Personalabteilung behält ein ehemaliger Mitarbeiter für Tage, manchmal Wochen, funktionalen Zugang
- Türen, die aus Bequemlichkeit offen gehalten werden (Keil, mechanische Blockierung), wodurch die gesamte elektronische Kontrollkette außer Kraft gesetzt wird
- Fehlende Überwachung von Alarmen: Ein System, das gescheiterte Zugriffsversuche protokolliert, ohne dass jemand die Protokolle einsehen kann, bietet keinen aktiven Schutz
Die verfügbaren Daten erlauben keine präzise Quantifizierung des Anteils von Vorfällen, die auf diese Nachlässigkeiten im Vergleich zu reinen technologischen Schwächen zurückzuführen sind. Die Rückmeldungen aus der Praxis gehen hier auseinander, aber die meisten Sicherheitsexperten sehen den menschlichen Faktor deutlich vor der materiellen Fehlfunktion.
Auswahlkriterien zwischen RFID-, MIFARE- und mobilen Ausweisen
Die Wahl der Identifikationstechnologie hängt vom angestrebten Sicherheitsniveau und der bestehenden Infrastruktur ab. Niedrigfrequente RFID-Ausweise (125 kHz) sind die kostengünstigsten, aber auch die am leichtesten zu duplizierenden. Die MIFARE DESFire-Technologie, die im Hochfrequenzbereich mit AES-Verschlüsselung arbeitet, bietet eine deutlich höhere Klonresistenz.
Der mobile Ausweis (NFC oder Bluetooth) fügt eine Sicherheitsebene hinzu, die mit der Sperrung des Smartphones selbst verbunden ist. Ein gestohlenes Telefon, das durch Biometrie oder einen PIN-Code geschützt ist, ist schwieriger auszunutzen als ein im Parkplatz gefundener Plastikausweis. Andererseits hängt der mobile Ausweis von der Batterie des Telefons und der Kompatibilität des installierten Lesegeräts ab.
Für einen bestehenden Standort mit alten Lesegeräten erfordert die Migration zum Mobilen oft einen teilweisen Austausch des Lesegeräteparks. Die Kosten für diesen Übergang variieren stark je nach Anzahl der Zugangspunkte und der vorhandenen Verkabelung.
Die Sicherung eines professionellen Standorts durch Ausweise beruht weniger auf der gewählten Technologie als auf der Strenge der umgebenden Verfahren: schnelle Deaktivierung, Überwachung der Alarme, feine Segmentierung der Rechte. Ein technisch leistungsfähiges System ohne klare Governance lässt ebenso viele Lücken wie ein traditionelles Schlüsselschloss.