Uma solução GRC – governança, riscos, conformidade – não se resume a um painel de controle a mais. É um modelo operacional que liga os objetivos estratégicos de uma empresa às suas obrigações regulatórias e ao seu mapeamento de riscos. A dificuldade raramente reside na escolha de um software, mas na arquitetura dos processos que o alimentam.
Modelo de dados GRC: estruturar antes de equipar
O primeiro erro que observamos em implantações malsucedidas é começar pelo software. Uma ferramenta GRC ingere dados provenientes de fontes heterogêneas: registros de riscos, referenciais de controles, políticas internas, fluxos de incidentes. Se esses dados não compartilham uma taxonomia comum, o software produz relatórios incoerentes.
Construir um modelo de dados unificado implica definir previamente as relações entre entidades: um risco está associado a um processo de negócios, que por sua vez é coberto por um ou mais controles, cada controle respondendo a uma ou mais exigências regulatórias. Essa árvore de decisões condiciona a qualidade de tudo que se segue.
Recomendamos mapear essas relações em um formato tabular antes de qualquer configuração de software. Ao dedicar um esforço suficiente a essa etapa, as equipes de projeto ganham várias semanas nas fases posteriores de integração e validação, porque as regras de correspondência já estão documentadas.
Esse esforço de estruturação se alinha ao que propõe um acelerador GRC na Europe Entreprises ao formalizar os blocos metodológicos necessários para a coerência do dispositivo.
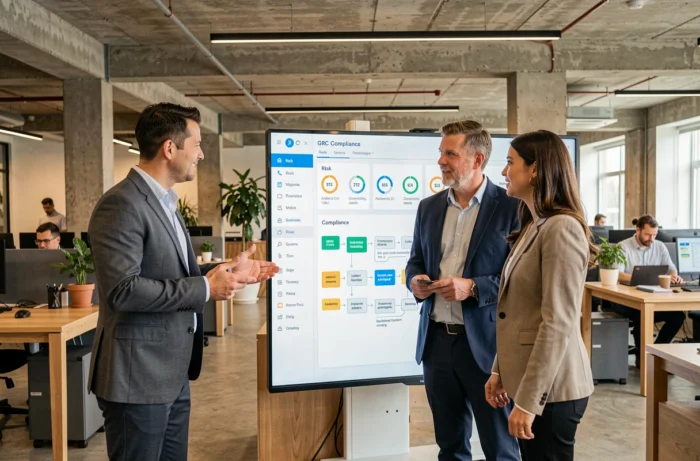
Exigências regulatórias cruzadas: DORA, RGPD e além
Desde 17 de janeiro de 2025, o regulamento DORA (UE 2022/2554) é diretamente aplicável em todos os Estados membros. Ele abrange cerca de vinte categorias de entidades financeiras, desde bancos até prestadores de serviços em criptoativos, e impõe restrições precisas: gestão de incidentes digitais, testes de resiliência, gerenciamento de fornecedores de TIC, manutenção de um registro de contratos.
Para as organizações já sujeitas ao RGPD, a sobreposição do DORA cria áreas de sobreposição que o GRC deve absorver sem duplicar os controles. Um registro de tratamentos (RGPD) e um registro de contratos de TIC (DORA) compartilham dados comuns sobre os subcontratados. Um software GRC corretamente configurado centraliza essas informações em uma fonte única de verdade por fornecedor.
Gerenciar os deslizamentos de calendário entre regulamentações
O DORA prevê, para certos atores na Alemanha, um período de transição prolongado até 1º de janeiro de 2027. Outros textos europeus entram em vigor de acordo com cronogramas distintos. A solução GRC deve integrar um motor de acompanhamento de prazos regulatórios capaz de alertar os responsáveis pela conformidade com bastante antecedência das datas limites.
Um plano de conformidade estático, congelado em uma planilha, não resiste a essa complexidade. A automação do acompanhamento de prazos e das avaliações periódicas constitui o primeiro retorno sobre o investimento mensurável de uma ferramenta GRC.
Controles e avaliação de riscos: granularidade operacional
Um programa GRC maduro baseia-se em uma biblioteca de controles classificados por nível de maturidade. Cada controle está associado a um proprietário, uma frequência de execução e um modo de prova. Sem esses três atributos, a avaliação de riscos permanece declarativa e não auditável.
- Controles preventivos: validação de direitos de acesso antes do provisionamento, revisão das políticas de segurança a cada alteração de escopo, aprovação orçamentária em múltiplos níveis.
- Controles detectivos: análise automatizada dos logs de eventos, detecção de discrepâncias entre direitos efetivos e direitos teóricos, alertas sobre ultrapassagem de limites de risco.
- Controles corretivos: plano de remediação com marcos, escalonamento automático em caso de atraso, feedback pós-incidente.
A granularidade escolhida depende do setor. Uma empresa regulamentada no setor financeiro precisará de controles em cada processo crítico de TIC. Uma organização industrial privilegiará uma divisão por local ou por linha de produção.
Implementação de uma solução GRC: sequenciar as fases críticas
A implantação segue uma sequência lógica que dividimos em quatro etapas.
- Fase de definição: identificação das partes interessadas (CISO, DPO, direção de riscos, auditoria interna), validação do escopo regulatório, escolha dos referenciais de controle aplicáveis.
- Fase de modelagem: construção do modelo de dados, definição dos fluxos de avaliação e aprovação, configuração das matrizes de riscos (probabilidade, impacto, velocidade).
- Fase de integração: conexão às fontes de dados existentes (catálogo, SIEM, ITSM, ferramentas de ticketing), alimentação inicial dos referenciais, validação funcional.
- Fase de adoção: treinamento dos proprietários de controles, lançamento das primeiras campanhas de avaliação, ajuste dos limites de alerta com base nos resultados reais.
O erro frequente consiste em condensar as fases de definição e modelagem para acelerar a implementação. Essa compressão se paga depois em reconfigurações caras.
Indicadores de gestão pós-implantação
Um painel de controle GRC relevante não se limita ao número de riscos abertos. Recomendamos acompanhar o taxa de controles executados dentro dos prazos, o tempo médio de remediação após a detecção de uma discrepância, e a proporção de riscos residuais aceitos pela direção em relação aos riscos identificados.
Esses indicadores, consolidados trimestralmente, fornecem ao comitê de direção uma visão operacional da maturidade GRC. Eles também permitem justificar os recursos alocados ao programa diante de cortes orçamentários apertados.
A implantação de uma solução GRC só produz seus efeitos se tratar os dados como um ativo estruturante, e não como um subproduto da conformidade. A qualidade do modelo de dados determina a confiabilidade de cada relatório, de cada alerta e de cada decisão de governança que dele decorre.