Eine GRC-Lösung – Governance, Risiken, Compliance – beschränkt sich nicht auf ein weiteres Dashboard. Es handelt sich um ein Betriebsmodell, das die strategischen Ziele eines Unternehmens mit seinen regulatorischen Verpflichtungen und seiner Risikokartierung verbindet. Die Schwierigkeit liegt selten in der Auswahl einer Software, sondern in der Architektur der Prozesse, die sie speisen.
GRC-Datenmodell: Strukturieren, bevor man Werkzeuge einsetzt
Der erste Fehler, den wir bei gescheiterten Implementierungen beobachten, besteht darin, mit der Software zu beginnen. Ein GRC-Tool verarbeitet Daten aus heterogenen Quellen: Risikoregister, Kontrollreferenzen, interne Richtlinien, Vorfälle. Wenn diese Daten keine gemeinsame Taxonomie teilen, erzeugt die Software inkonsistente Berichte.
Der Aufbau eines einheitlichen Datenmodells erfordert es, im Voraus die Beziehungen zwischen den Entitäten zu definieren: Ein Risiko ist einem Geschäftsprozess zugeordnet, der wiederum durch eine oder mehrere Kontrollen abgedeckt wird, wobei jede Kontrolle einer oder mehreren regulatorischen Anforderungen entspricht. Diese Hierarchie bestimmt die Qualität alles Folgenden.
Wir empfehlen, diese Beziehungen in einem tabellarischen Format zu kartieren, bevor jegliche Softwarekonfiguration erfolgt. Wenn die Projektteams ausreichend Aufwand in diese Phase investieren, gewinnen sie mehrere Wochen in den späteren Phasen der Integration und Abnahme, da die Zuordnungsregeln bereits dokumentiert sind.
Dieser Strukturierungsaufwand entspricht dem, was ein GRC-Beschleuniger auf Europe Entreprises vorschlägt, indem er die methodologischen Bausteine formalisiert, die für die Kohärenz des Systems erforderlich sind.
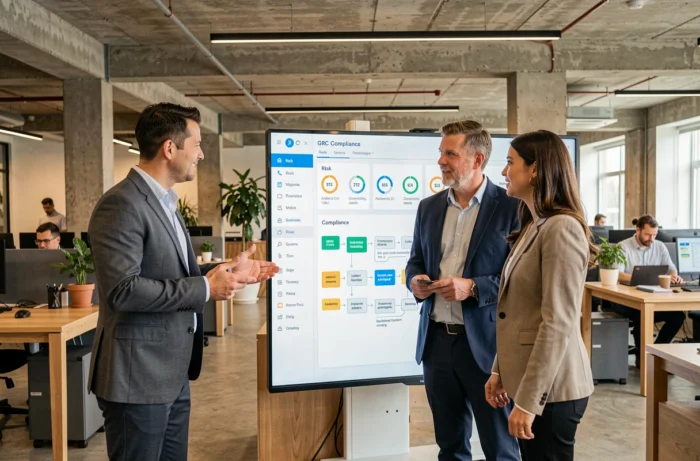
Übergreifende regulatorische Anforderungen: DORA, DSGVO und darüber hinaus
Seit dem 17. Januar 2025 ist die DORA-Verordnung (EU 2022/2554) in allen Mitgliedstaaten unmittelbar anwendbar. Sie umfasst etwa zwanzig Kategorien von Finanzinstituten, von Banken bis hin zu Dienstleistern für Krypto-Assets, und stellt spezifische Anforderungen: Management von digitalen Vorfällen, Resilienztests, Steuerung von ICT-Anbietern, Führung eines Vertragsregisters.
Für Organisationen, die bereits der DSGVO unterliegen, schafft die Überlagerung von DORA Überschneidungsbereiche, die die GRC ohne Duplizierung der Kontrollen absorbieren muss. Ein Verzeichnis der Verarbeitungstätigkeiten (DSGVO) und ein ICT-Vertragsregister (DORA) teilen gemeinsame Daten über Subunternehmer. Eine korrekt konfigurierte GRC-Software zentralisiert diese Informationen in einer einzigen Wahrheitsquelle pro Anbieter.
Umgang mit zeitlichen Abweichungen zwischen Vorschriften
DORA sieht für bestimmte Akteure in Deutschland eine verlängerte Übergangsfrist bis zum 1. Januar 2027 vor. Andere europäische Texte treten gemäß unterschiedlichen Zeitplänen in Kraft. Die GRC-Lösung muss eine Fristenüberwachungsmaschine integrieren, die die Compliance-Verantwortlichen lange vor den Fristen alarmieren kann.
Ein statischer Compliance-Plan, der in einer Tabelle festgehalten ist, hält dieser Komplexität nicht stand. Die Automatisierung der Fristenüberwachung und der regelmäßigen Bewertungen stellt die erste messbare Rendite einer GRC-Lösung dar.
Kontrollen und Risikobewertung: operationale Granularität
Ein reifes GRC-Programm basiert auf einer Bibliothek von Kontrollen, die nach Reifegrad klassifiziert sind. Jede Kontrolle ist einem Eigentümer, einer Ausführungsfrequenz und einem Nachweismodus zugeordnet. Ohne diese drei Attribute bleibt die Risikobewertung deklarativ und nicht prüfbar.
- Präventive Kontrollen: Validierung von Zugriffsrechten vor der Bereitstellung, Überprüfung der Sicherheitsrichtlinien bei jeder Änderung des Umfangs, mehrstufige Budgetgenehmigung.
- Detektive Kontrollen: automatisierte Analyse von Ereignisprotokollen, Erkennung von Abweichungen zwischen tatsächlichen und theoretischen Rechten, Warnungen bei Überschreitung von Risikoschwellen.
- Korrektive Kontrollen: Sanierungsplan mit Meilensteinen, automatische Eskalation bei Verzögerungen, Feedbackschleife nach Vorfällen.
Die gewählte Granularität hängt vom Sektor ab. Ein reguliertes Unternehmen im Finanzbereich benötigt Kontrollen auf der Ebene jedes kritischen ICT-Prozesses. Eine Industrieorganisation wird eine Aufteilung nach Standort oder Produktionslinie bevorzugen.
Implementierung einer GRC-Lösung: Sequenzierung kritischer Phasen
Die Implementierung folgt einer logischen Abfolge, die wir in vier Phasen unterteilen.
- Phase der Eingrenzung: Identifizierung der Stakeholder (CISO, DPO, Risikomanagement, interne Revision), Validierung des regulatorischen Umfangs, Auswahl der anwendbaren Kontrollreferenzen.
- Phase der Modellierung: Aufbau des Datenmodells, Definition der Bewertungs- und Genehmigungs-Workflows, Konfiguration der Risikomatrizen (Wahrscheinlichkeit, Auswirkungen, Geschwindigkeit).
- Integrationsphase: Verbindung zu bestehenden Datenquellen (Verzeichnis, SIEM, ITSM, Ticketing-Tools), initiale Befüllung der Referenzen, funktionale Abnahme.
- Adoptionsphase: Schulung der Kontrollinhaber, Start der ersten Bewertungsrunden, Anpassung der Warnschwellen basierend auf den tatsächlichen Ergebnissen.
Ein häufiger Fehler besteht darin, die Phasen der Eingrenzung und Modellierung zu komprimieren, um die Produktionsaufnahme zu beschleunigen. Diese Kompression führt später zu kostspieligen Re-Konfigurationen.
Post-Deployment-Steuerungsindikatoren
Ein relevantes GRC-Dashboard beschränkt sich nicht auf die Anzahl der offenen Risiken. Wir empfehlen, die Quote der fristgerecht durchgeführten Kontrollen, die durchschnittliche Bearbeitungszeit nach der Erkennung einer Abweichung und das Verhältnis der von der Geschäftsführung akzeptierten Rest-Risiken zu den identifizierten Risiken zu verfolgen.
Diese Indikatoren, die vierteljährlich konsolidiert werden, bieten dem Vorstand eine operative Sicht auf die GRC-Reife. Sie ermöglichen auch, die für das Programm bereitgestellten Ressourcen gegenüber strengen Budgetentscheidungen zu rechtfertigen.
Die Implementierung einer GRC-Lösung entfaltet ihre Wirkung nur, wenn die Daten als struktureller Vermögenswert und nicht als Nebenprodukt der Compliance behandelt werden. Die Qualität des Datenmodells bestimmt die Zuverlässigkeit jedes Berichts, jeder Warnung und jeder Governance-Entscheidung, die daraus resultiert.